
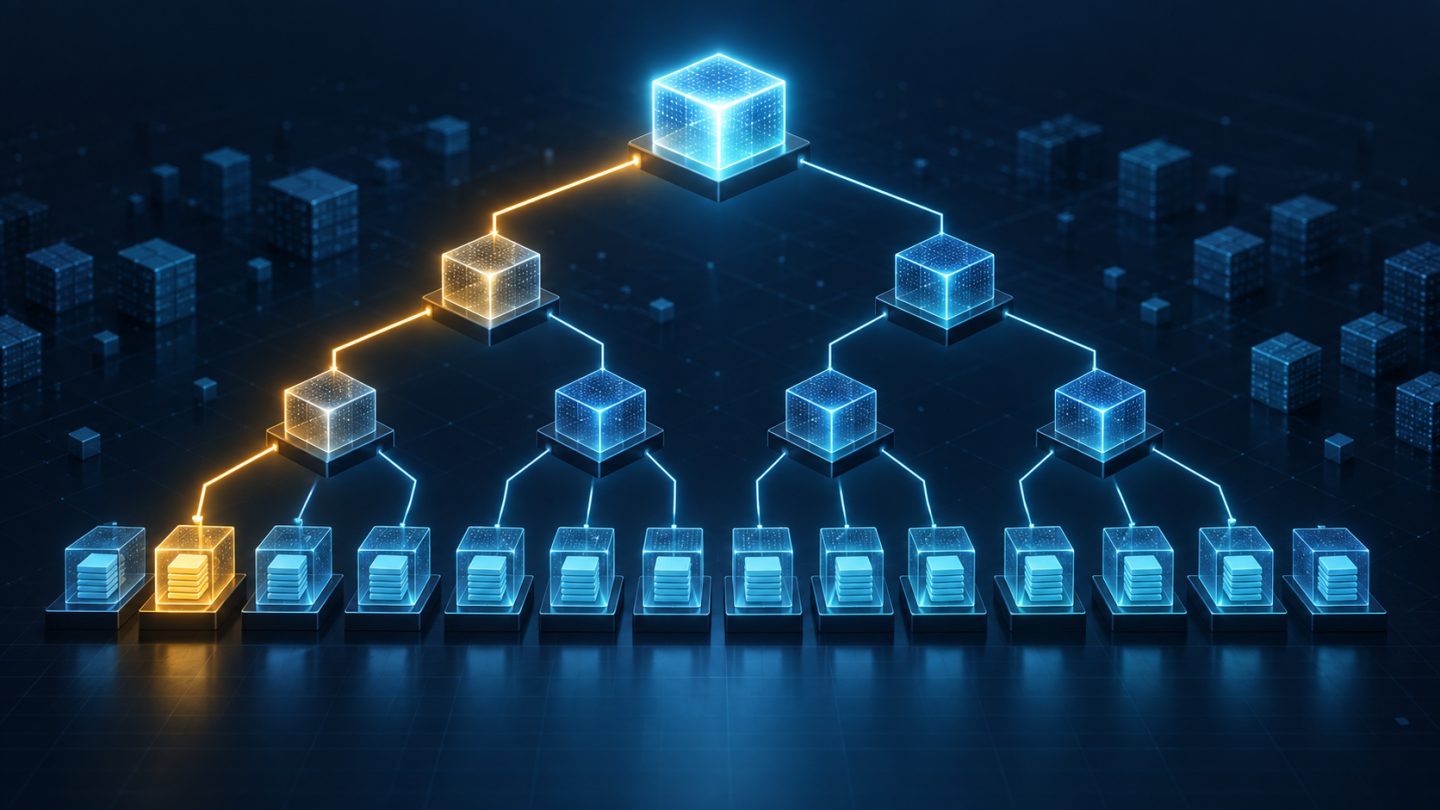
Một hash duy nhất có thể cam kết nội dung của hàng triệu block, nhưng làm sao chứng minh riêng một block thuộc tập dữ liệu mà không gửi cả tập? Merkle tree, hay hash tree, giải quyết bài toán đó bằng cấu trúc phân cấp: leaf cam kết từng phần dữ liệu, node cha băm các hash con, và root đại diện cho toàn bộ cây. Người xác minh chỉ cần dữ liệu mục tiêu, một đường sibling hash và root đáng tin cậy.
Cấu trúc này xuất hiện trong transparency log, đồng bộ dữ liệu phân tán, content-addressed storage, kiểm tra artifact và nhiều giao thức mật mã. Blockchain là một ứng dụng nổi tiếng nhưng không phải định nghĩa của Merkle tree. Để dùng đúng, hệ thống phải quy định serialization, thứ tự leaf, cách xử lý cây không cân bằng, thuật toán hash và nguồn tin cậy của root.
1. Từ flat hash đến cây băm
Với một file, ta có thể tính H(file) rồi so với digest đã biết. Với tập nhiều phần tử, hash toàn bộ dữ liệu vẫn phát hiện thay đổi nhưng muốn kiểm tra một phần tử phải tải hoặc băm lại toàn bộ. Merkle tree chia dữ liệu thành leaf, tính hash từng leaf, rồi kết hợp theo tầng tới root.
L0 = H(leaf_tag || encode(data0))
L1 = H(leaf_tag || encode(data1))
P0 = H(node_tag || L0 || L1)

L2 = H(leaf_tag || encode(data2))
L3 = H(leaf_tag || encode(data3))
P1 = H(node_tag || L2 || L3)

ROOT = H(node_tag || P0 || P1)
leaf_tag và node_tag là domain separation: byte cấu trúc leaf không thể bị hiểu nhầm như hai node con ghép lại. RFC 9162 về Certificate Transparency dùng prefix khác cho leaf và internal node vì lý do này. Protocol cụ thể phải tuân đúng cách mã hóa của nó; không tự thay đổi rồi gọi kết quả là tương thích.
2. Root là commitment, không tự động là bằng chứng tin cậy
Nếu một bit ở leaf thay đổi, hash leaf thay đổi và sự khác biệt lan lên root với xác suất áp đảo khi hash mật mã đủ mạnh. Vì vậy root cam kết nội dung và cấu trúc cây. Nhưng attacker có thể đưa cả dữ liệu giả lẫn root giả. Verifier cần root từ kênh tin cậy: chữ ký, checkpoint đã pin, quorum, log được giám sát hoặc metadata bảo vệ bằng cơ chế khác.
| Merkle root hỗ trợ | Merkle root không tự chứng minh |
|---|---|
| Phát hiện dữ liệu/proof không khớp commitment | Ai đã tạo root và có được phép hay không |
| Cam kết thứ tự và nội dung theo quy tắc cây | Dữ liệu vẫn còn sẵn để tải |
| Xác minh một phần với proof ngắn | Root là mới nhất, không bị rollback |
| So sánh nhanh hai snapshot qua root | Mọi node nhìn thấy cùng một root |
Integrity trả lời “dữ liệu có khớp commitment không”; authenticity và freshness cần thêm chữ ký, danh tính, checkpoint hoặc giao thức đồng thuận phù hợp.
3. Inclusion proof hoạt động như thế nào?
Giả sử cây cân bằng có tám leaf. Muốn chứng minh leaf số 3, prover không cần gửi bảy leaf còn lại. Nó gửi hash sibling của leaf 3, hash của nhánh sibling ở tầng kế, và hash của nửa cây bên kia. Verifier băm leaf, kết hợp từng sibling theo đúng trái/phải, rồi so kết quả với root tin cậy. Proof có khoảng log2(n) hash trong cây nhị phân cân bằng.
verify(data, leafIndex, siblings, expectedRoot):
  current = hashLeaf(canonicalEncode(data))
  index = leafIndex

  for sibling in siblings:
    if index is even:
      current = hashNode(current, sibling)
    else:
      current = hashNode(sibling, current)
    index = floor(index / 2)

  return constantTimeEqual(current, expectedRoot)
Thứ tự ghép không thể đảo tùy ý vì hash thường không giao hoán. Proof phải chứa direction hoặc verifier suy ra từ index và tree size. Tree size là phần của context: cùng một path nhưng kích thước khác có thể dẫn đến cách xử lý node cuối khác nhau.
4. Cây không đủ lũy thừa hai cần quy tắc chuẩn
Dataset thực tế hiếm khi có đúng 2, 4, 8 hoặc 16 leaf. Có nhiều convention: nhân đôi node cuối, promote node chưa ghép, hoặc chia đệ quy tại lũy thừa hai lớn nhất nhỏ hơn số leaf. Mỗi lựa chọn tạo root và proof khác nhau. RFC 9162 định nghĩa Merkle Tree Hash cụ thể cho ordered log, kể cả cây không cân bằng.
Protocol phải ghi rõ:
- Empty tree hash và single-leaf hash.
- Cách chia/ghép khi số leaf lẻ.
- Leaf order, duplicate policy và tree size.
- Byte encoding, length prefix và endianness.
- Hash algorithm, output length và domain separation.
Hai implementation “đều dùng SHA-256” vẫn có thể không tương thích nếu serialization hoặc quy tắc cây khác nhau. Hãy phát hành test vector nhỏ với 0, 1, 2, 3, 7 và 8 leaf để client kiểm chứng.
5. Canonicalization quyết định dữ liệu nào được cam kết
Băm object JSON trực tiếp dễ lỗi vì whitespace, thứ tự key, Unicode, số và kiểu dữ liệu có thể được biểu diễn khác nhau nhưng mang nghĩa giống nhau. Tốt hơn là dùng format canonical đã định nghĩa, binary schema ổn định hoặc hash byte gốc mà protocol thật sự lưu. Đừng deserialize rồi serialize bằng thư viện khác nếu chưa có chuẩn canonical.
Metadata quan trọng phải nằm trong commitment: version schema, tenant/resource ID, content type hoặc namespace khi cần chống “đem proof sang ngữ cảnh khác”. Tuy nhiên không nên đưa secret vào leaf chỉ vì hash che nội dung; dữ liệu ít entropy có thể bị đoán bằng dictionary attack. Salt hoặc commitment scheme khác có thể cần thiết tùy threat model.
6. Consistency proof cho append-only log
Với transparency log, inclusion proof chỉ chứng minh một leaf thuộc một root. Nó không chứng minh operator không viết lại lịch sử rồi công bố root mới. Consistency proof giữa tree size cũ và mới chứng minh các leaf cũ giữ nguyên và cây mới chỉ append thêm dữ liệu theo quy tắc log.
Client cần giữ hoặc nhận checkpoint cũ đáng tin cậy, kiểm tra signature/tree size, rồi xác minh consistency path tới checkpoint mới. Nếu operator gửi hai root khác nhau cho hai nhóm ở cùng trạng thái, cần gossip, monitor hoặc witness để phát hiện equivocation. Merkle math một mình không đảm bảo mọi observer nhìn thấy cùng view.
7. Cập nhật, lưu trữ node và chi phí
Trong cây cân bằng, thay một leaf làm thay đổi khoảng một node mỗi tầng, nên cập nhật path có chi phí logarithmic khi internal hash được lưu. Append-only tree có thể giữ frontier các subtree hoàn chỉnh để tính root mới hiệu quả. Nếu chỉ lưu leaf và tính lại toàn cây mỗi lần, lợi thế cập nhật biến mất.
Thiết kế storage cần cân bằng:
- Lưu toàn internal node giúp tạo proof nhanh nhưng tăng dung lượng.
- Tính proof theo yêu cầu giảm storage nhưng tăng CPU và I/O.
- Cache node nóng cần invalidation theo tree version.
- Sharding cần quy tắc root-of-roots và ownership rõ ràng.
- Garbage collection không được xóa node còn cần cho proof/checkpoint được hỗ trợ.
Benchmark phải đo build throughput, proof generation, verify latency, storage overhead và rebuild time với dữ liệu gần production. Complexity tốt không đảm bảo locality hoặc constant factor tốt.
8. Ứng dụng thực tế ngoài blockchain
- Transparency log: chứng minh certificate/artifact đã được ghi và log phát triển append-only.
- Anti-entropy: hai replica so root, đi xuống nhánh khác nhau và chỉ truyền phần cần đồng bộ.
- Artifact/chunk verification: client kiểm tra block tải từ nguồn không tin cậy so với root đã ký.
- Content-addressed storage: tên/ID gắn với digest và cấu trúc dữ liệu bất biến.
- Snapshot database: xác định page/range thay đổi giữa hai snapshot.
- Audit bundle: cung cấp proof cho một record mà không gửi toàn bộ tập.
Không phải bài toán nào cũng cần cây. Nếu luôn truyền toàn file nhỏ, một digest phẳng đơn giản hơn. Nếu cần membership động với proof đặc tính khác, authenticated data structure khác có thể phù hợp. Chọn cấu trúc theo operation và threat model, không theo độ phổ biến.
9. Bảo mật implementation
Dùng hash mật mã còn được chấp nhận trong protocol, không dùng MD5 hoặc SHA-1 cho thiết kế mới. NIST FIPS 180-4 mô tả họ Secure Hash Standard như SHA-256/SHA-512; lựa chọn cụ thể phải theo policy và interoperability. Nếu cần algorithm agility, version root/proof rõ ràng để tránh downgrade hoặc diễn giải nhầm.
- Giới hạn proof length và tree size trước khi cấp phát bộ nhớ.
- Reject index ngoài phạm vi, node sai kích thước và trailing data.
- Dùng constant-time comparison cho digest khi thư viện cung cấp.
- Phân biệt lỗi malformed với proof hợp lệ nhưng không khớp.
- Không log dữ liệu leaf nhạy cảm hoặc toàn proof nếu không cần.
- Fuzz parser và verifier; test cả cây lẻ, empty tree và maximum size.
Root hash không mã hóa dữ liệu và không cấp quyền. Proof hợp lệ không thay thế authorization: người dùng vẫn chỉ được yêu cầu leaf/proof họ có quyền xem.
10. Kiểm thử khả năng tương thích
Tạo test vector cố định gồm input byte, leaf hash, internal hash, root, inclusion path và kết quả mong đợi. Cross-test giữa các ngôn ngữ để bắt lỗi UTF-8, signed integer, endianness và thứ tự sibling. Property test nên thay một bit và yêu cầu proof thất bại; tráo hai leaf phải đổi root nếu cây cam kết order.
Với append-only log, test consistency cho mọi cặp kích thước nhỏ, proof bị cắt, node bị đảo và root không liên quan. Với service production, đo rate limit và cache để endpoint proof không trở thành vector DoS. Rebuild từ leaf source phải cho đúng root đã công bố trước khi thay implementation.
Checklist thiết kế
- Leaf encoding và tree-shape convention được đặc tả bằng byte.
- Leaf/internal node có domain separation.
- Root đi kèm tree size, algorithm/version và nguồn tin cậy.
- Verifier kiểm tra index, direction, proof length và input bounds.
- Có test vector cho empty, odd và non-power-of-two trees.
- Threat model phân biệt integrity, authenticity, freshness và availability.
- Quy trình rotate algorithm, rebuild và giữ checkpoint đã rõ.
Tài liệu tham khảo
- RFC 9162: Certificate Transparency Version 2.0
- NIST FIPS 180-4: Secure Hash Standard
- NIST Dictionary of Algorithms and Data Structures: Merkle Tree
Kết luận
Merkle tree biến một tập dữ liệu lớn thành root commitment gọn và cho phép xác minh từng phần bằng proof logarithmic. Sức mạnh đó chỉ đúng khi serialization, thứ tự, tree shape, domain separation và root trust được đặc tả chính xác. Inclusion proof chứng minh membership; consistency proof hỗ trợ append-only history; chữ ký, checkpoint, witness và authorization giải quyết các lớp tin cậy còn lại. Khi các ranh giới này rõ ràng, Merkle tree là công cụ thực dụng cho integrity và đồng bộ dữ liệu, không chỉ là thuật ngữ gắn với blockchain.
Chưa có bình luận. Hãy là người đầu tiên chia sẻ ý kiến.