
Passkey là gì? Tương lai đăng nhập không cần mật khẩu
Mật khẩu đã gắn với Internet trong nhiều thập kỷ, nhưng cũng là một trong những mắt xích dễ bị khai thác nhất. Người dùng phải tạo mật khẩu phức tạp, ghi nhớ nhiều tài khoản và đối mặt với lừa đảo giả mạo. Passkey được phát triển để thay đổi trải nghiệm đó.
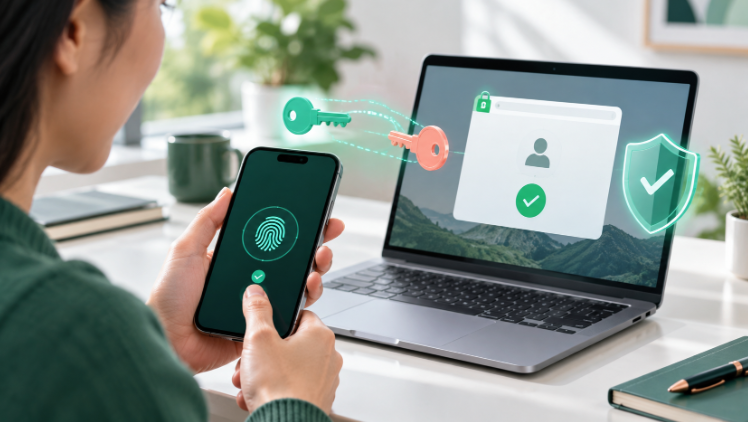
Với passkey, người dùng có thể đăng nhập bằng vân tay, nhận diện khuôn mặt hoặc mã PIN mở khóa thiết bị. Không cần nhập mật khẩu và cũng không có mật khẩu dùng chung nào được gửi đến máy chủ.
Passkey là gì?
Passkey là thông tin xác thực dựa trên tiêu chuẩn FIDO2 và mật mã khóa công khai. Khi tạo passkey, thiết bị sinh một cặp khóa:
- Khóa công khai được lưu tại website hoặc dịch vụ.
- Khóa riêng tư được bảo vệ trên thiết bị hoặc trong nhà cung cấp passkey của người dùng.
Khi đăng nhập, máy chủ gửi một thử thách. Thiết bị chỉ ký thử thách sau khi người dùng xác minh danh tính cục bộ bằng sinh trắc học hoặc PIN. Máy chủ dùng khóa công khai để kiểm tra chữ ký.
Dữ liệu vân tay hoặc khuôn mặt không được gửi đến website. Việc kiểm tra sinh trắc học diễn ra trên thiết bị; dịch vụ chỉ nhận xác nhận rằng bước kiểm tra đã thành công.
Vì sao passkey chống phishing tốt hơn?
Mật khẩu và mã OTP có thể bị người dùng nhập vào trang giả mạo. Passkey được gắn với đúng tên miền của dịch vụ. Trình duyệt và hệ điều hành chỉ sử dụng khóa cho website tương ứng, vì vậy kẻ tấn công khó đánh cắp thông tin đăng nhập qua một trang có giao diện giống hệt.
Mỗi passkey cũng là duy nhất cho từng dịch vụ. Rò rỉ dữ liệu ở một website không tạo ra chuỗi phản ứng như khi người dùng tái sử dụng cùng mật khẩu ở nhiều nơi. Máy chủ chỉ lưu khóa công khai, vốn không đủ để đăng nhập thay người dùng.
Passkey mang lại trải nghiệm gì?
| Tiêu chí | Mật khẩu | Passkey |
|---|---|---|
| Ghi nhớ | Phải nhớ hoặc dùng trình quản lý mật khẩu | Không cần nhớ chuỗi ký tự |
| Đăng nhập | Nhập tên tài khoản và mật khẩu | Xác minh bằng khuôn mặt, vân tay hoặc PIN |
| Phishing | Có thể bị nhập vào website giả | Gắn với đúng website hoặc ứng dụng |
| Dữ liệu trên máy chủ | Có hash mật khẩu để kẻ xấu nhắm tới | Chỉ lưu khóa công khai |
Passkey có thể được đồng bộ giữa các thiết bị thông qua nhà cung cấp tài khoản hoặc lưu cố định trên một thiết bị hay khóa bảo mật phần cứng. Người dùng cũng có thể đăng nhập chéo thiết bị, chẳng hạn dùng điện thoại quét mã hiển thị trên máy tính và xác nhận khoảng cách gần.
Passkey có hoàn toàn loại bỏ rủi ro?
Không công nghệ xác thực nào tự giải quyết mọi vấn đề. Passkey làm giảm mạnh rủi ro phishing và credential stuffing, nhưng doanh nghiệp vẫn phải bảo vệ phiên đăng nhập, thiết bị, quy trình đăng ký và khôi phục tài khoản.
- Thiết bị bị chiếm quyền có thể làm tăng rủi ro đối với thông tin xác thực trên thiết bị đó.
- Phiên đăng nhập đã bị đánh cắp vẫn có thể bị lợi dụng dù tài khoản dùng passkey.
- Quy trình khôi phục yếu có thể trở thành “cửa sau” để bỏ qua passkey.
- Người dùng cần hiểu passkey được lưu ở đâu và cách chuyển sang thiết bị mới.
Doanh nghiệp nên triển khai như thế nào?
- Bắt đầu dưới dạng lựa chọn bổ sung: Cho phép người dùng đăng ký passkey sau khi đăng nhập bằng cách hiện tại.
- Thiết kế quy trình giới thiệu rõ ràng: Giải thích passkey bằng lợi ích cụ thể thay vì thuật ngữ mật mã.
- Hỗ trợ nhiều passkey: Cho phép người dùng đăng ký điện thoại, máy tính và khóa bảo mật dự phòng.
- Kiểm soát khôi phục tài khoản: Không để quy trình khôi phục kém an toàn hơn đáng kể so với đăng nhập.
- Ưu tiên nhóm rủi ro cao: Quản trị viên, tài chính và người có quyền truy cập dữ liệu nhạy cảm nên được triển khai trước.
- Đo lường: Theo dõi tỷ lệ tạo passkey, đăng nhập thành công, thời gian đăng nhập và yêu cầu hỗ trợ.
Passkey có thay thế hoàn toàn mật khẩu?
Trong nhiều dịch vụ, quá trình chuyển đổi sẽ diễn ra theo từng giai đoạn. Mật khẩu có thể còn tồn tại để phục vụ người dùng và thiết bị cũ, trong khi passkey dần trở thành lựa chọn mặc định. Điều quan trọng là không duy trì một phương thức dự phòng quá yếu, bởi mức an toàn tổng thể thường chỉ bằng mắt xích yếu nhất.
Passkey không chỉ giúp người dùng bớt nhớ mật khẩu. Đây là sự thay đổi kiến trúc xác thực: từ bí mật dùng chung sang bằng chứng mật mã gắn với dịch vụ và thiết bị. Khi được triển khai cùng quy trình khôi phục, quản lý phiên và truyền thông tốt, passkey có thể mang lại cả hai điều hiếm khi đi cùng nhau: bảo mật cao hơn và đăng nhập đơn giản hơn.
Chưa có bình luận. Hãy là người đầu tiên chia sẻ ý kiến.