
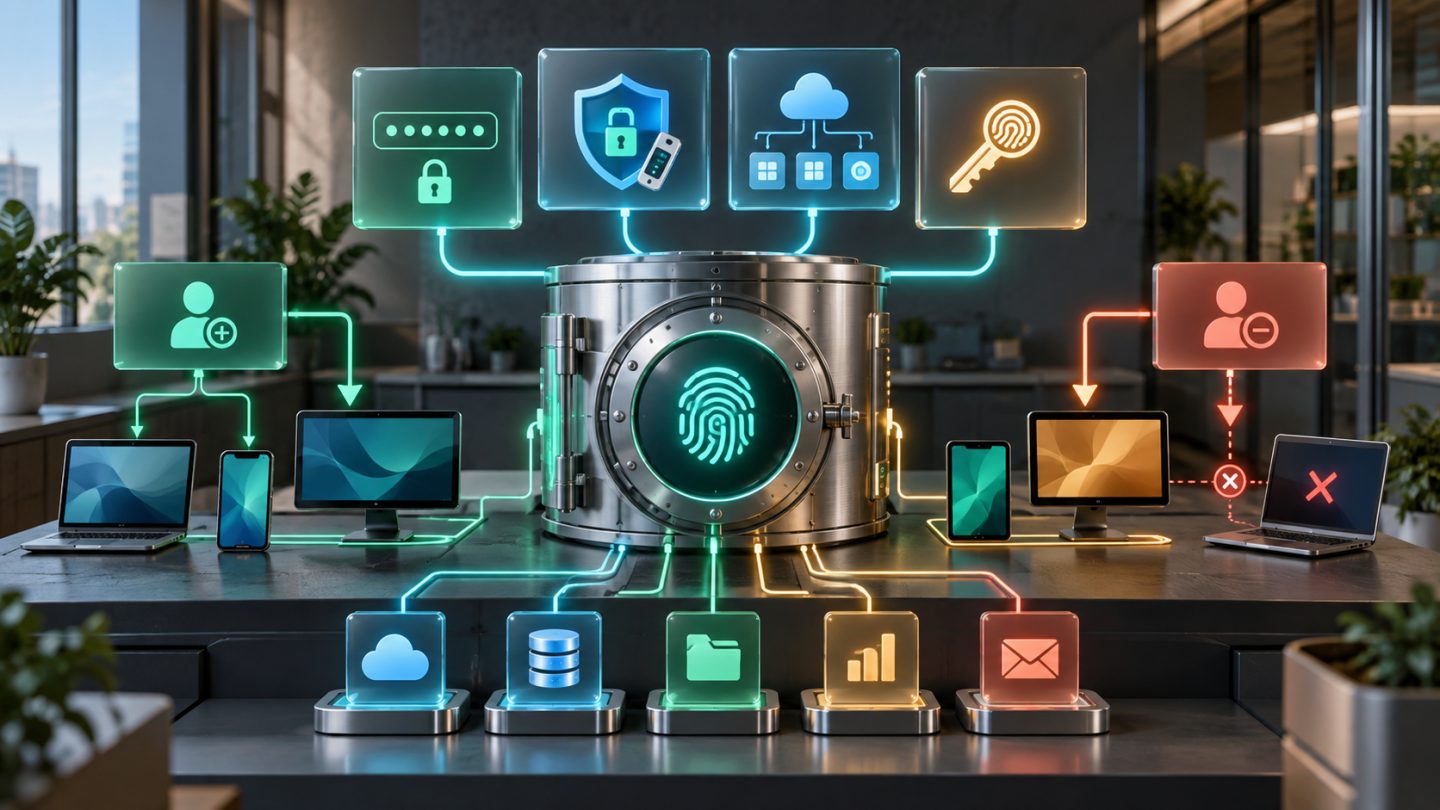
Một mật khẩu dùng cho nhiều website khiến sự cố ở một dịch vụ có thể lan sang những tài khoản khác. Trình quản lý mật khẩu giúp duy trì mật khẩu riêng cho từng nơi mà không buộc bạn phải nhớ tất cả. Tuy nhiên, cài ứng dụng chỉ là bước đầu: cần bảo vệ kho mật khẩu và chuẩn bị đường khôi phục trước khi phụ thuộc vào nó.
1. Hiểu đúng vai trò của kho mật khẩu
Kho mật khẩu lưu thông tin đăng nhập để bạn có thể dùng các mật khẩu dài, ngẫu nhiên và khác nhau. Nó không thay thế việc cập nhật thiết bị, kiểm tra địa chỉ website hay xác thực nhiều yếu tố. Máy tính nhiễm mã độc vẫn là rủi ro ngay cả khi bạn đã dùng công cụ quản lý mật khẩu.
Hướng dẫn của NCSC đề nghị cân nhắc khả năng bảo vệ dữ liệu, cập nhật phần mềm, hỗ trợ thiết bị và tính dễ sử dụng khi lựa chọn. Với tài khoản công việc, hãy dùng công cụ được tổ chức phê duyệt; đừng tự chuyển mật khẩu công ty vào kho cá nhân.
2. Thiết lập bảo vệ trước khi nhập dữ liệu
- Cài ứng dụng hoặc tiện ích từ nguồn chính thức, kiểm tra đúng nhà phát hành.
- Nếu sản phẩm sử dụng mật khẩu chính, tạo một mật khẩu dài, riêng biệt; không dùng lại mật khẩu email hoặc chuỗi ví dụ trên mạng.
- Bật xác thực nhiều yếu tố theo lựa chọn sản phẩm hỗ trợ và chính sách của tổ chức.
- Cấu hình tự khóa kho khi không sử dụng, đồng thời bật khóa màn hình thiết bị.
- Tìm hiểu cách truy cập trên thiết bị thứ hai trước khi chuyển toàn bộ tài khoản.
Phân biệt đăng nhập tài khoản dịch vụ với mở khóa dữ liệu trên thiết bị. Cách yêu cầu mật khẩu, sinh trắc học và yếu tố thứ hai có thể khác nhau giữa các sản phẩm; đừng mặc định mỗi lần mở kho đều phải qua cùng một bước xác thực.
3. Chuẩn bị khôi phục, tránh vòng lặp khóa ngoài
Hãy đặt tình huống: điện thoại bị mất, máy tính không còn đăng nhập và bạn cần mở kho trên máy mới. Bạn lấy thông tin khôi phục từ đâu? Nếu thứ duy nhất giúp mở kho lại nằm bên trong chính kho đó, kế hoạch chưa hoàn chỉnh.
Đọc tài liệu chính thức về recovery code, recovery key hoặc cơ chế quản trị tương ứng. Không phải sản phẩm nào cũng cho phép phục hồi dữ liệu khi quên mật khẩu chính. Lưu vật liệu khôi phục theo hướng dẫn, tại nơi an toàn có thể truy cập độc lập, chẳng hạn bản giấy được cất giữ phù hợp hoặc phương án được bộ phận IT phê duyệt.
Kiểm tra quy trình bằng hướng dẫn hoặc chức năng kiểm tra an toàn của nhà cung cấp. Không tự đăng xuất khỏi mọi thiết bị, xóa kho hay vô hiệu hóa yếu tố đăng nhập chỉ để thử khả năng khôi phục.
4. Chuyển tài khoản theo từng nhóm nhỏ
Quy trình thực hành dưới đây là gợi ý triển khai, không phải yêu cầu chung của mọi sản phẩm:
- Thử lưu và sử dụng một tài khoản ít quan trọng để hiểu cách tạo mục, nhận diện website và cập nhật mật khẩu.
- Sau khi đã chuẩn bị khôi phục, ưu tiên email chính và những tài khoản dùng để khôi phục các dịch vụ khác.
- Tại từng dịch vụ, tạo mật khẩu mới bằng công cụ sinh mật khẩu, hoàn tất đổi trên website rồi kiểm tra mục lưu tương ứng.
- Thử đăng nhập lại từng tài khoản trước khi chuyển sang nhóm tiếp theo; giữ một phiên hợp lệ trong lúc kiểm tra nếu dịch vụ cho phép.
- Tiếp tục với tài khoản công việc, mua sắm và các dịch vụ còn lại theo mức độ quan trọng.
Chỉ đưa mật khẩu cũ vào kho không làm mất rủi ro tái sử dụng. Nếu năm website vẫn dùng cùng một mật khẩu, cần thay chúng thành năm mật khẩu khác nhau.
5. Cẩn thận với file xuất CSV
NCSC lưu ý rằng một số công cụ xuất mật khẩu dưới dạng văn bản không mã hóa. Nếu cần nhập từ trình duyệt hoặc công cụ cũ, hãy kiểm tra định dạng xuất trước khi thực hiện. Không gửi file này qua chat, email hoặc đưa vào thư mục đồng bộ dùng chung.
Ưu tiên phương thức chuyển trực tiếp hoặc bản xuất được mã hóa nếu sản phẩm hỗ trợ phù hợp. Nếu bắt buộc dùng CSV, xử lý trên thiết bị tin cậy, giới hạn quyền truy cập, xác minh nhập thành công rồi xử lý bản tạm theo chính sách bảo mật. Xóa file không bảo đảm mọi bản sao trong thùng rác, lịch sử đồng bộ hoặc sao lưu đã biến mất.
6. Tự động điền không thay thế kiểm tra website
Khi công cụ không gợi ý thông tin đăng nhập ở trang bạn tưởng là quen thuộc, hãy dừng lại kiểm tra địa chỉ. Đừng lập tức sao chép mật khẩu và dán vào để vượt qua sự bất tiện. Có thể đó là địa chỉ đăng nhập mới hợp lệ, nhưng cũng có thể là trang giả.
Mở dịch vụ từ dấu trang đã xác minh hoặc địa chỉ chính thức, rồi kiểm tra lại. Biểu tượng HTTPS chỉ cho biết kết nối được bảo vệ theo chứng chỉ của website đó; nó không chứng minh website thuộc tổ chức bạn định truy cập.
7. Checklist trước khi sử dụng hằng ngày
- Kho và thiết bị có cơ chế khóa phù hợp.
- Mật khẩu chính không được dùng ở dịch vụ khác.
- Có đường khôi phục độc lập, được bảo vệ và hiểu rõ.
- Các tài khoản ưu tiên đã được đổi mật khẩu riêng và thử đăng nhập.
- Không còn file xuất nhạy cảm nằm ngoài sự kiểm soát.
- Không chia sẻ mật khẩu chính; tài khoản công việc tuân thủ quy định tổ chức.
Mục tiêu không phải gom mọi bí mật vào một nơi càng nhanh càng tốt. Một đợt chuyển đổi tốt phải vừa giảm việc dùng lại mật khẩu, vừa giúp bạn tiếp tục truy cập được tài khoản khi thiết bị hoặc cách đăng nhập quen thuộc không còn khả dụng.
Chưa có bình luận. Hãy là người đầu tiên chia sẻ ý kiến.