
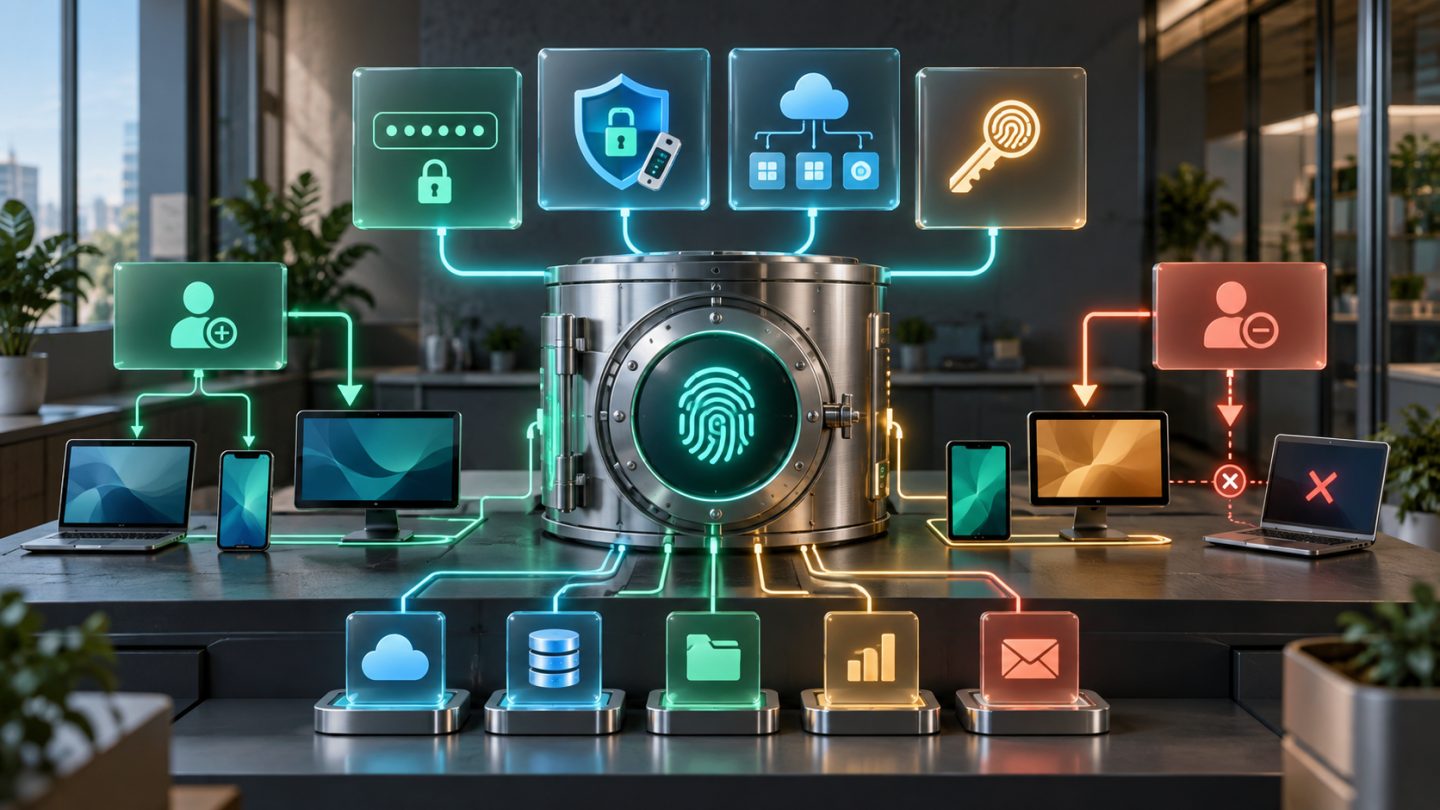
Rủi ro tài khoản trong doanh nghiệp nhỏ thường không bắt đầu từ kỹ thuật phức tạp, mà từ mật khẩu dùng chung, quyền không được thu hồi và tài khoản quan trọng chỉ một người biết. Một giải pháp quản lý danh tính tốt phải giúp nhân viên đăng nhập thuận tiện hơn, đồng thời cho doanh nghiệp biết ai có quyền gì và có thể thu hồi quyền nhanh khi cần.
Bốn vấn đề cần giải quyết
- Mật khẩu phân tán: nằm trong trình duyệt cá nhân, bảng tính, chat hoặc trí nhớ.
- Tài khoản dùng chung: không biết ai đã đăng nhập hoặc thay đổi dữ liệu.
- MFA thiếu nhất quán: tài khoản quan trọng vẫn chỉ có mật khẩu hoặc SMS.
- Offboarding không đầy đủ: nhân sự nghỉ việc nhưng token, API key, email chuyển tiếp và quyền ứng dụng vẫn còn.
Mục tiêu không phải mua càng nhiều công cụ càng tốt. Mục tiêu là tạo một nguồn danh tính đáng tin cậy, giảm số lần nhập mật khẩu, áp dụng xác thực mạnh và quản lý toàn bộ vòng đời truy cập.
Kiến trúc phù hợp cho doanh nghiệp nhỏ
Một mô hình thực dụng có bốn lớp:
- Directory/Identity Provider: nơi quản lý tài khoản nhân viên và nhóm.
- SSO: dùng một danh tính doanh nghiệp để truy cập các ứng dụng hỗ trợ.
- Password manager doanh nghiệp: lưu credential cho hệ thống chưa hỗ trợ SSO và chia sẻ qua vault, không gửi mật khẩu.
- MFA hoặc passkey: bảo vệ đăng nhập, ưu tiên phương thức chống phishing cho tài khoản quan trọng.
SSO không loại bỏ nhu cầu password manager. Nhiều website, thiết bị, tài khoản hạ tầng và secret khẩn cấp vẫn chưa hỗ trợ federation.
1. Kiểm kê tài khoản trước khi chọn công cụ
Tạo danh sách tối thiểu gồm ứng dụng, chủ sở hữu nghiệp vụ, admin, hình thức đăng nhập, MFA, dữ liệu chứa bên trong, chi phí và cách thu hồi. Đặc biệt tìm:
- Tài khoản tạo bằng email cá nhân.
- Tài khoản admin chung hoặc không rõ chủ.
- Ứng dụng tự gia hạn nhưng không còn người dùng.
- API key, SSH key và service account tồn tại lâu.
- Email alias hoặc forwarding ra ngoài tổ chức.
- Tài khoản nhà cung cấp có thể truy cập dữ liệu khách hàng.
Xếp hạng theo tác động: email và identity provider đứng đầu vì có thể reset nhiều tài khoản khác; tiếp theo là tài chính, domain/DNS, cloud, source code, CRM và backup.
2. Chọn password manager doanh nghiệp
Không dùng một vault cá nhân rồi chia master password cho cả nhóm. Sản phẩm dành cho doanh nghiệp nên có:
- Mỗi người có tài khoản riêng và MFA.
- Vault hoặc collection theo phòng ban, dự án và mức nhạy cảm.
- Phân quyền xem, dùng, sửa và quản trị.
- Audit log, cảnh báo mật khẩu yếu hoặc tái sử dụng.
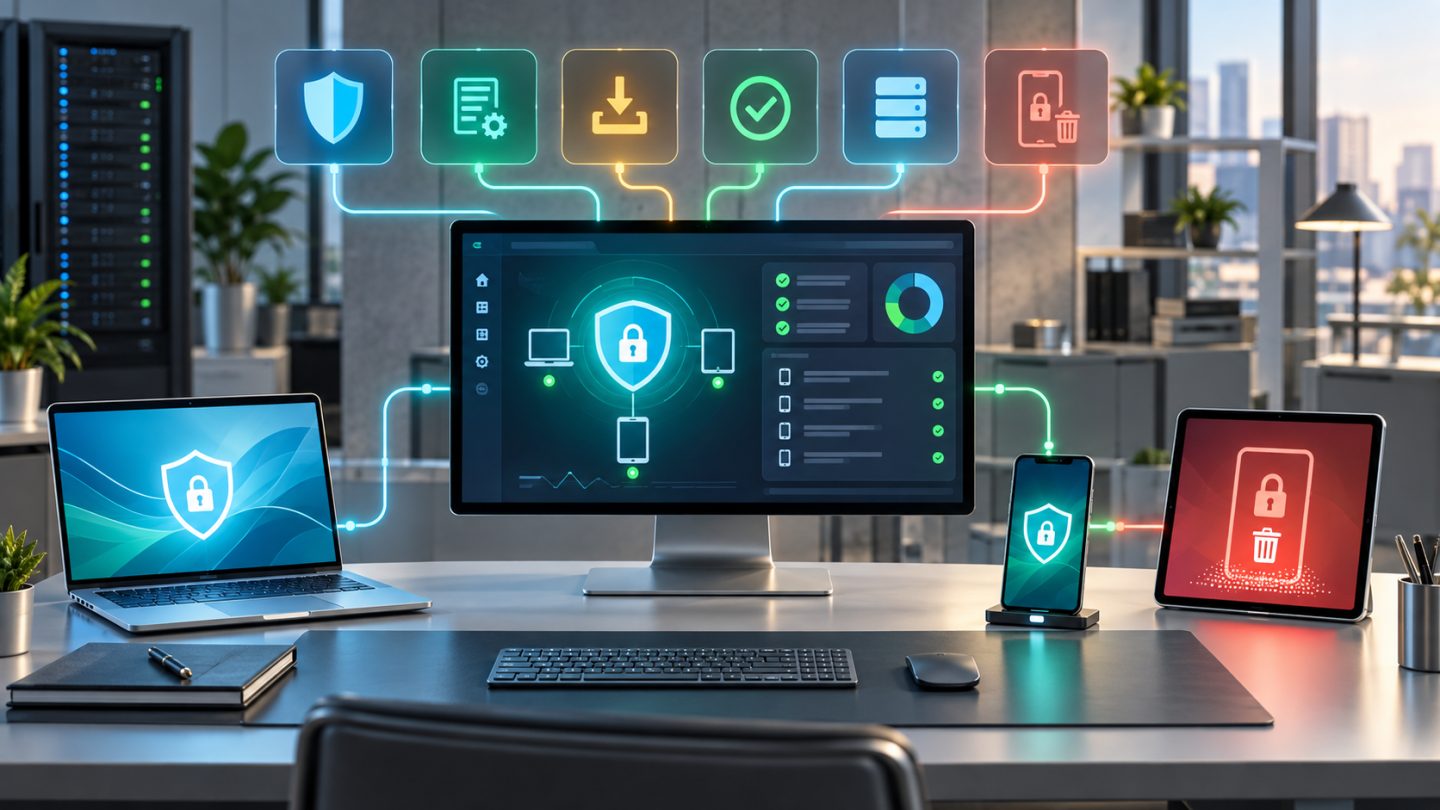
- Thu hồi thiết bị và session khi nhân sự nghỉ việc.
- Khôi phục quản trị có kiểm soát, không phụ thuộc một người.
- Export/backup và kế hoạch chuyển đổi nhà cung cấp.
- Hỗ trợ passkey, extension và nền tảng mà doanh nghiệp sử dụng.
NIST ghi nhận password manager giúp tạo mật khẩu dài, ngẫu nhiên và khác nhau cho từng dịch vụ. Điểm tập trung này cũng khiến vault trở thành mục tiêu giá trị cao, vì vậy master passphrase phải mạnh và tài khoản vault phải bật MFA chống phishing khi có thể.
3. Chính sách mật khẩu thực tế
Không ép nhân viên đổi mật khẩu định kỳ nếu không có dấu hiệu lộ lọt, và không dựa vào quy tắc hình thức như bắt buộc đổi chữ hoa, số và ký tự theo chu kỳ. Thay vào đó:
- Dùng mật khẩu sinh ngẫu nhiên, dài và duy nhất từ password manager.
- Với master password phải nhớ, dùng passphrase dài và không tái sử dụng.
- Chặn mật khẩu phổ biến hoặc đã xuất hiện trong dữ liệu rò rỉ.
- Cho phép paste và autofill để hỗ trợ password manager.
- Rate-limit đăng nhập và cảnh báo hành vi bất thường.
- Đổi credential ngay khi có bằng chứng compromise hoặc nhân sự liên quan rời tổ chức.
4. MFA: ưu tiên chống phishing
Không phải MFA nào cũng có sức bảo vệ như nhau. SMS và mã OTP vẫn tốt hơn chỉ dùng mật khẩu nhưng có thể bị phishing hoặc chuyển SIM. NIST mô tả WebAuthn/FIDO2 là phương thức chống phishing vì credential được ràng buộc với domain hợp lệ.
Thứ tự ưu tiên thực tế:
- Passkey hoặc security key cho email, IdP, cloud, domain và tài khoản admin.
- Authenticator app với TOTP cho dịch vụ chưa hỗ trợ phương thức chống phishing.
- Push MFA có number matching và context, nếu được cấu hình tốt.
- SMS chỉ như phương án chuyển tiếp hoặc recovery có kiểm soát.
Tài khoản admin nên có hai authenticator vật lý hoặc hai thiết bị độc lập. Một thiết bị được dùng hằng ngày, thiết bị dự phòng niêm phong ở vị trí an toàn.
5. Dùng SSO ở nơi tạo ra giá trị
SSO giúp vô hiệu hóa một danh tính trung tâm để cắt quyền trên nhiều ứng dụng, giảm số mật khẩu và cho phép áp chính sách đăng nhập thống nhất. Ưu tiên kết nối SSO cho ứng dụng chứa dữ liệu nhạy cảm, nhiều người dùng hoặc có thay đổi nhân sự thường xuyên.
Trước khi mua gói cao hơn chỉ để có SSO, tính tổng chi phí: phí license, thời gian cấp/thu hồi thủ công, rủi ro tài khoản sót và chi phí audit. Với ứng dụng ít rủi ro, password manager cùng quy trình offboarding có thể đủ; với email, CRM, source code hoặc cloud, SSO thường đáng giá hơn.
6. Phân quyền theo nhóm, không theo từng người
Tạo nhóm theo vai trò như Finance, Sales, Engineering và External Contractors. Gán quyền ứng dụng hoặc vault cho nhóm, sau đó thêm người vào nhóm. Cách này giảm quyền sót và làm review dễ hơn.
Áp dụng least privilege: quyền admin chỉ dùng khi cần; tài khoản thường dùng cho công việc hằng ngày. Với hệ thống quan trọng, tách tài khoản admin khỏi tài khoản email thông thường và ghi audit log cho thay đổi quyền.
7. Onboarding có thể lặp lại
- Quản lý xác nhận vai trò, ngày bắt đầu và ứng dụng cần dùng.
- Tạo tài khoản bằng email doanh nghiệp, không dùng email cá nhân.
- Thêm vào nhóm quyền chuẩn, tránh cấp từng quyền ngẫu hứng.
- Đăng ký ít nhất hai phương thức recovery phù hợp.
- Hướng dẫn password manager, MFA, nhận biết phishing và cách báo mất thiết bị.
- Yêu cầu đổi secret tạm và xác minh đăng nhập.
- Lưu người phê duyệt, thời gian và quyền đã cấp.
8. Offboarding trong ngày nhân sự rời đi
Offboarding phải có owner và thời điểm rõ ràng giữa HR, quản lý và IT:
- Vô hiệu hóa tài khoản IdP/email và thu hồi session.
- Thu hồi thiết bị, security key, VPN và certificate.
- Xóa khỏi nhóm, vault, repository, cloud và công cụ tài chính.
- Chuyển ownership của file, lịch, automation, dashboard và tài khoản quảng cáo.
- Xoay mật khẩu dùng chung, API key, SSH key và webhook mà người đó từng tiếp cận.
- Kiểm tra forwarding rule, OAuth grant và personal access token.
- Giữ dữ liệu theo chính sách pháp lý, sau đó xóa đúng hạn.
- Ghi lại người thực hiện và bằng chứng hoàn tất.
Đổi mật khẩu email không thu hồi mọi quyền. Session, OAuth token, API key và SSH key có vòng đời riêng.
9. Tài khoản khẩn cấp và recovery
Tạo tối thiểu hai tài khoản break-glass cho identity provider hoặc cloud quan trọng. Không dùng chúng hằng ngày, không gắn vào email của một nhân viên, bảo vệ bằng security key riêng và cảnh báo mỗi lần đăng nhập.
Lưu recovery code mã hóa và một bản offline được kiểm soát. Mỗi quý, xác minh tài khoản còn hoạt động, credential dự phòng còn truy cập được và danh sách người được phép sử dụng vẫn đúng. Recovery quá dễ có thể trở thành đường vòng bỏ qua MFA.
10. Tài khoản dịch vụ và secret máy-máy
Không dùng tài khoản nhân viên cho automation. Service account cần tên mô tả mục đích, owner, quyền tối thiểu, ngày hết hạn hoặc review, và secret nằm trong secret manager hay CI/CD vault thay vì source code.
Khi nền tảng hỗ trợ workload identity hoặc credential ngắn hạn, ưu tiên chúng thay cho API key sống lâu. Theo dõi lần sử dụng cuối để phát hiện secret bỏ quên và xoay key theo rủi ro, không chỉ theo lịch máy móc.
11. Review quyền định kỳ
Mỗi quý, gửi danh sách quyền cho manager và owner ứng dụng xác nhận. Tập trung vào admin, tài khoản không đăng nhập, người chuyển phòng ban, contractor hết hợp đồng và ứng dụng không còn owner. Review phải dẫn tới thu hồi thực tế, không chỉ ký xác nhận.
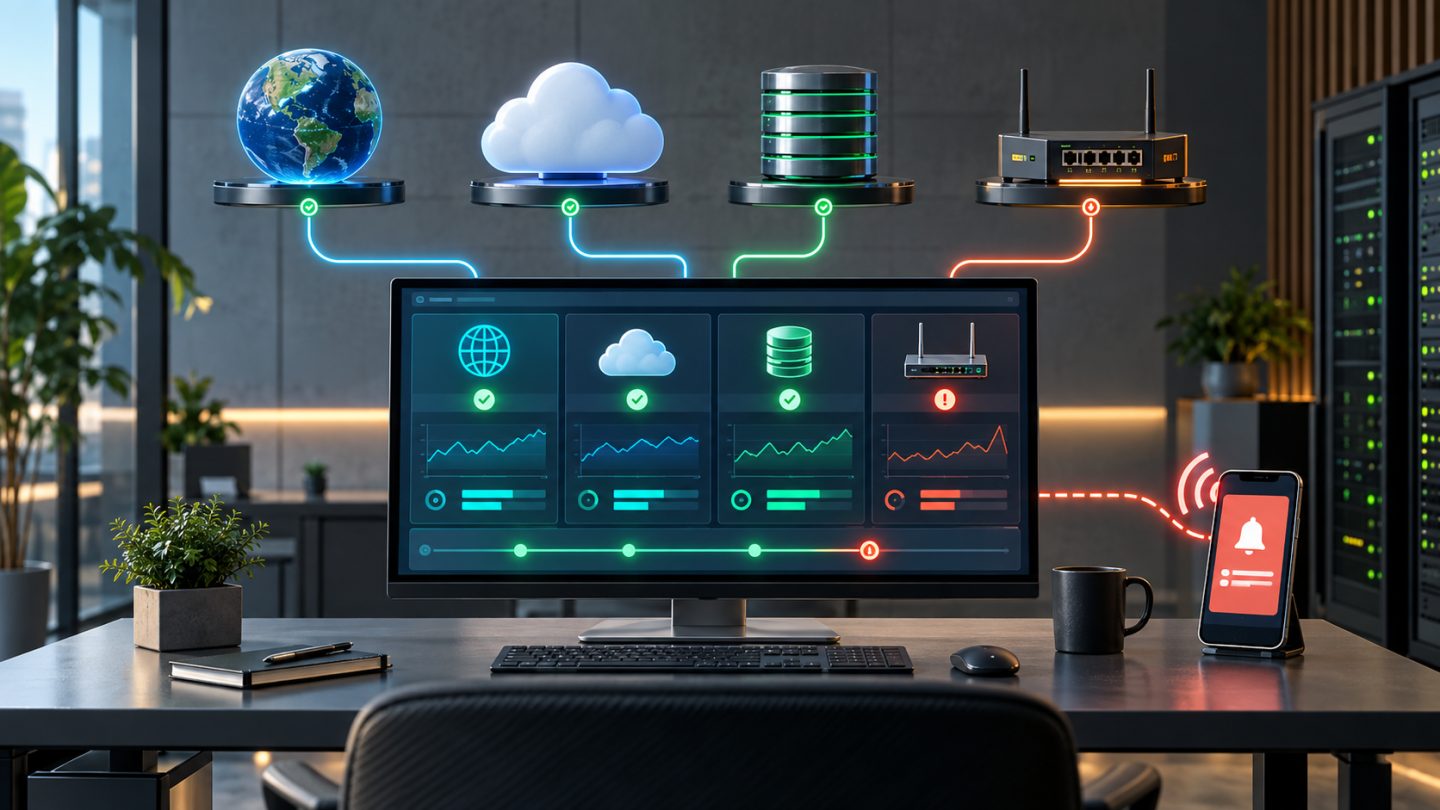
Theo dõi các chỉ số đơn giản: tỷ lệ MFA, tỷ lệ phương thức chống phishing, số tài khoản admin, thời gian offboarding, số tài khoản không owner và số secret quá hạn review.
Lộ trình triển khai 30 ngày
- Tuần 1: kiểm kê ứng dụng, admin, account chung và rủi ro.
- Tuần 2: triển khai password manager, nhập vault theo nhóm và bật MFA.
- Tuần 3: kết nối SSO cho ứng dụng quan trọng, chuẩn hóa nhóm quyền.
- Tuần 4: chạy thử onboarding/offboarding, kiểm tra break-glass và sửa khoảng trống.
Bắt đầu với email, IdP, domain, cloud và tài chính. Không chờ kiểm kê hoàn hảo mới bảo vệ các tài khoản có khả năng reset hoặc chiếm quyền toàn hệ thống.
Checklist nghiệm thu
- Mỗi nhân viên có danh tính riêng; không chia sẻ tài khoản cá nhân.
- Password manager doanh nghiệp có vault theo nhóm và audit log.
- Email, IdP, cloud và domain dùng MFA chống phishing khi hỗ trợ.
- Quyền được gán qua nhóm và có owner phê duyệt.
- Onboarding và offboarding có checklist, SLA và bằng chứng.
- Session, OAuth token, API key và SSH key nằm trong phạm vi thu hồi.
- Có hai đường recovery hoặc break-glass được kiểm thử.
- Service account không phụ thuộc tài khoản nhân viên.
- Review quyền được thực hiện ít nhất mỗi quý.
Kết luận
Giải pháp quản lý tài khoản hiệu quả không chỉ là một password manager hay nút bật MFA. Nó là vòng đời hoàn chỉnh từ cấp quyền, sử dụng, review đến thu hồi. Với doanh nghiệp nhỏ, kết hợp directory, SSO có chọn lọc, vault theo nhóm và xác thực chống phishing tạo ra mức bảo vệ cao mà vẫn giữ vận hành gọn nhẹ.
Chưa có bình luận. Hãy là người đầu tiên chia sẻ ý kiến.