
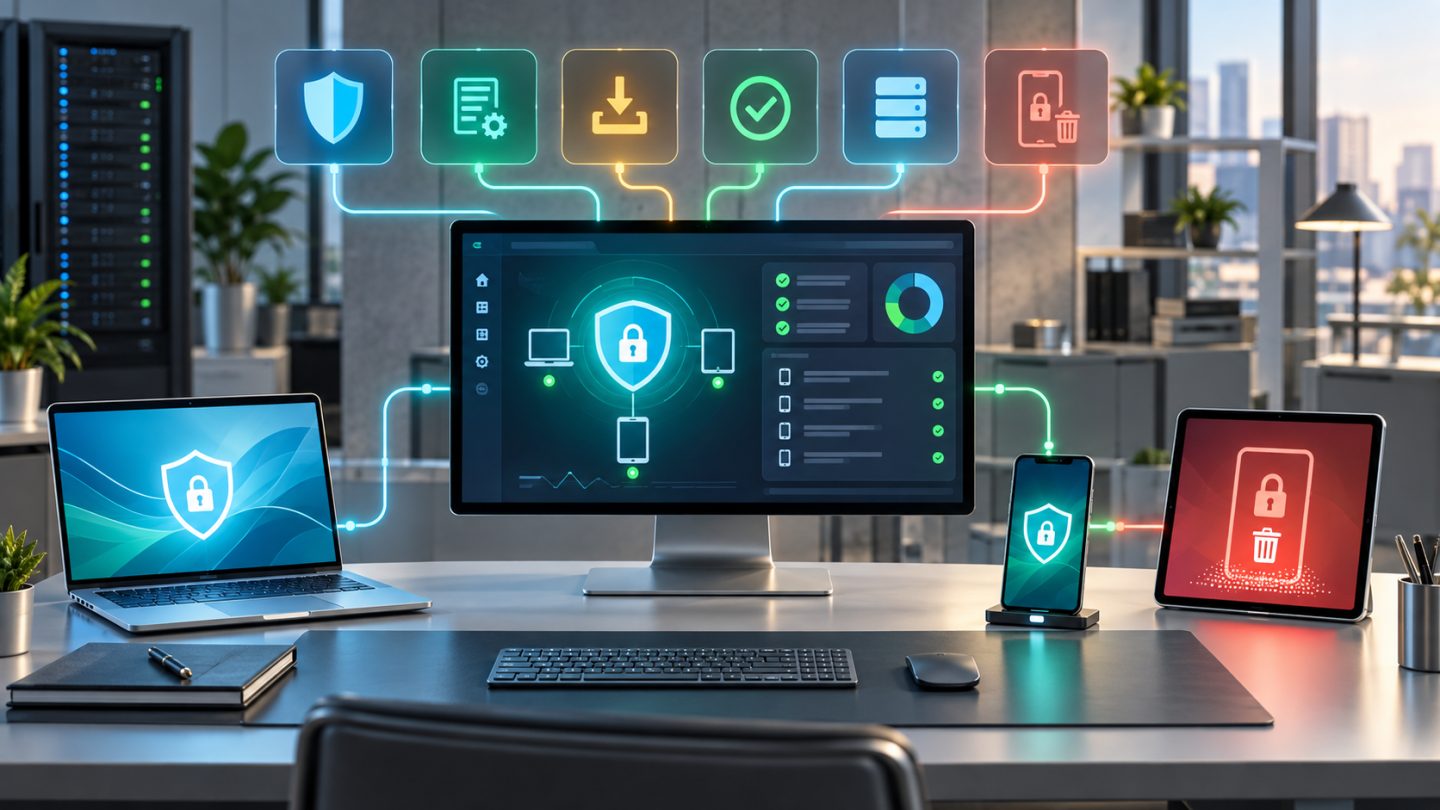
Laptop và điện thoại đã trở thành cánh cửa vào email, dữ liệu khách hàng, cloud và tài khoản nội bộ. Khi doanh nghiệp không biết đang có bao nhiêu thiết bị, máy nào chưa mã hóa hoặc ai còn giữ thiết bị sau khi nghỉ việc, một sự cố mất máy nhỏ có thể trở thành rò rỉ dữ liệu lớn.
MDM giải quyết điều gì?
Mobile Device Management và các nền tảng quản lý endpoint giúp đăng ký thiết bị, đẩy cấu hình, áp chính sách, theo dõi compliance và thực hiện hành động từ xa. Đây không phải antivirus thay thế mọi lớp bảo mật; nó là control plane để doanh nghiệp quản lý trạng thái thiết bị trong suốt vòng đời.
Một giải pháp tối thiểu cần trả lời được: thiết bị thuộc về ai, phiên bản hệ điều hành nào, đã mã hóa chưa, có khóa màn hình không, lần cuối kết nối khi nào, ứng dụng bắt buộc đã cài chưa và có thể khóa/xóa dữ liệu khi mất hay không.
Chọn mô hình sở hữu thiết bị
| Mô hình | Ưu điểm | Đánh đổi |
|---|---|---|
| Thiết bị công ty | Kiểm soát cấu hình, dữ liệu và vòng đời tốt nhất | Chi phí mua, tồn kho và hỗ trợ cao hơn |
| COPE | Công ty sở hữu, cho phép sử dụng cá nhân có giới hạn | Cần chính sách rõ về dữ liệu cá nhân |
| BYOD | Giảm chi phí, thuận tiện cho nhân viên | Khó kiểm soát, rủi ro riêng tư và hỗ trợ đa dạng thiết bị |
| Chỉ quản lý ứng dụng | Tách dữ liệu công việc trên máy cá nhân | Ít khả năng kiểm soát trạng thái toàn thiết bị |
Không nên áp chính sách toàn quyền lên thiết bị cá nhân mà không thông báo. Với BYOD, ghi rõ dữ liệu nào được thu thập, phần nào có thể xóa, khi nào doanh nghiệp được hành động và cách người dùng gỡ enrollment.
Kiểm kê trước khi triển khai
Lập danh sách laptop, desktop, điện thoại và tablet cùng serial, chủ sở hữu, hệ điều hành, ngày mua, bảo hành, trạng thái mã hóa và ứng dụng quan trọng. Đối chiếu với tài khoản nhân viên để phát hiện thiết bị không owner hoặc thiết bị vẫn truy cập cloud nhưng không còn trong kho.
Phân nhóm theo rủi ro: admin và tài chính; thiết bị chứa dữ liệu khách hàng; nhân viên thông thường; contractor; kiosk hoặc thiết bị dùng chung. Mỗi nhóm có baseline và quyền truy cập khác nhau.
Baseline bảo mật tối thiểu
- Mã hóa toàn bộ ổ đĩa và escrow recovery key vào hệ thống quản lý.
- Khóa màn hình tự động, PIN/password phù hợp và giới hạn thử sai.
- MFA hoặc passkey cho tài khoản doanh nghiệp.
- Tường lửa máy trạm bật và cấu hình tập trung.
- Cập nhật hệ điều hành, trình duyệt và ứng dụng có thời hạn.
- Chặn hoặc cảnh báo thiết bị root/jailbreak và hệ điều hành hết hỗ trợ.
- Endpoint protection phù hợp với rủi ro.
- Backup dữ liệu công việc, không dựa vào ổ local.
- Quyền local administrator chỉ cấp khi có lý do.
Mã hóa chỉ bảo vệ dữ liệu khi thiết bị tắt hoặc bị khóa đúng cách. Một laptop đang mở khóa cùng session cloud còn hoạt động vẫn là rủi ro.
Enrollment không phụ thuộc thao tác thủ công
Ưu tiên zero-touch hoặc automated enrollment qua chương trình của nhà sản xuất và hệ điều hành. Thiết bị mới tự nhận cấu hình doanh nghiệp trong lúc setup, giảm khả năng người dùng bỏ qua agent hoặc profile.
Quy trình cấp phát nên gắn asset với người nhận, kiểm tra baseline, đăng nhập bằng danh tính doanh nghiệp, cài ứng dụng bắt buộc và xác minh backup. Không giao máy rồi mới bổ sung quản lý nhiều tuần sau.
Quản lý cập nhật theo mức rủi ro
NIST xem patching là bảo trì phòng ngừa: xác định, ưu tiên, cài và xác minh bản vá. Chia thiết bị thành ring:
- Pilot: một nhóm nhỏ nhận update trước để phát hiện lỗi tương thích.
- Standard: phần lớn thiết bị nhận sau khi pilot ổn định.
- Critical/exception: máy đặc thù có cửa sổ riêng và owner phê duyệt.
Đặt SLA theo severity, không chỉ “tự động khi có thể”. Emergency patch có thể rút ngắn pilot; feature upgrade lớn cần kiểm thử VPN, agent, phần mềm kế toán và thiết bị ngoại vi. Sau triển khai, đo tỷ lệ thành công thay vì chỉ phát lệnh.
Compliance và conditional access
MDM có giá trị hơn khi trạng thái thiết bị ảnh hưởng quyền truy cập. Có thể yêu cầu thiết bị đã enrollment, mã hóa, không root và đạt patch level trước khi vào email hoặc dữ liệu nhạy cảm.
Triển khai từng bước: đầu tiên chỉ báo cáo, sau đó cảnh báo người dùng, cuối cùng mới block. Luôn có quy trình ngoại lệ có thời hạn và tài khoản khẩn cấp; một policy sai không nên khóa toàn bộ công ty.
Ứng dụng và dữ liệu doanh nghiệp
Duy trì catalog ứng dụng được phê duyệt, tự động cài agent cần thiết và gỡ phần mềm không còn dùng. Với BYOD, ưu tiên managed app, container dữ liệu hoặc selective wipe để xóa dữ liệu công việc mà không xóa ảnh và dữ liệu cá nhân.
Không thu thập nhiều hơn nhu cầu vận hành. Giới hạn vị trí, lịch sử duyệt web và inventory ứng dụng cá nhân theo chính sách riêng tư và pháp luật áp dụng. Console MDM chứa dữ liệu nhạy cảm nên phải có MFA, phân quyền và audit log.
Khi thiết bị bị mất hoặc đánh cắp
- Nhân viên báo ngay qua kênh đã công bố.
- IT xác nhận asset, người dùng và thời điểm cuối online.
- Thu hồi session, token, VPN certificate và credential liên quan.
- Đánh dấu lost, khóa thiết bị và hiển thị thông tin liên hệ nếu phù hợp.
- Remote wipe khi đánh giá nguy cơ và khả năng thu hồi.
- Ghi bằng chứng, báo bộ phận pháp lý hoặc khách hàng nếu nghĩa vụ yêu cầu.
- Thay thiết bị và xem lại nguyên nhân, chính sách.
Remote wipe không bảo đảm tuyệt đối: thiết bị có thể không còn mạng hoặc đã bị can thiệp. Mã hóa, khóa màn hình và thu hồi credential vẫn là phòng tuyến chính.
Offboarding và thu hồi thiết bị
HR, quản lý và IT cần thống nhất thời điểm. Vô hiệu hóa tài khoản, thu hồi session, lấy lại thiết bị/phụ kiện, chuyển dữ liệu công việc, gỡ khỏi MDM đúng quy trình và cập nhật kho. Với thiết bị tái sử dụng, xóa an toàn, kiểm tra activation lock và enrollment ownership trước khi cấp cho người mới.
Thiết bị thanh lý cần quy trình xóa hoặc hủy media, bằng chứng xử lý và cập nhật asset register. Không bán hoặc cho tặng máy chỉ sau khi xóa file bằng tay.
Tiêu chí chọn nền tảng
- Hỗ trợ đúng Windows, macOS, iOS, Android và Linux đang dùng.
- Tích hợp directory, SSO và conditional access hiện có.
- Automated enrollment và quản lý recovery key.
- Patch OS và ứng dụng bên thứ ba.
- Selective wipe cho BYOD; full wipe cho thiết bị công ty.
- Audit log, RBAC, API và export dữ liệu.
- Báo cáo compliance dễ hành động.
- Chi phí theo thiết bị/người dùng, công sức vận hành và hỗ trợ.
- Kế hoạch export, unenroll và chuyển nhà cung cấp.
Lộ trình 30 ngày
- Tuần 1: inventory, chọn mô hình sở hữu và baseline.
- Tuần 2: pilot 5-10 thiết bị đại diện, chưa block truy cập.
- Tuần 3: triển khai theo nhóm, escrow recovery key, bật patch rings.
- Tuần 4: kiểm thử lost device, selective wipe, offboarding và rollback policy.
Bắt đầu với thiết bị truy cập email, cloud và dữ liệu khách hàng. Không cố quản lý mọi thiết bị IoT hoặc máy chuyên dụng trong cùng giai đoạn đầu.
Chỉ số vận hành
- Tỷ lệ thiết bị được quản lý và có owner.
- Tỷ lệ mã hóa và recovery key escrow thành công.
- Tỷ lệ patch đúng SLA, thiết bị hết hỗ trợ.
- Số thiết bị non-compliant theo nguyên nhân.
- Thời gian từ báo mất đến thu hồi session/khóa máy.
- Thời gian offboarding và tỷ lệ thu hồi tài sản.
- Số ngoại lệ quá hạn.
Checklist nghiệm thu
- Mọi thiết bị truy cập dữ liệu quan trọng đều có owner và inventory.
- Đã chọn rõ corporate, COPE hoặc BYOD cho từng nhóm.
- Baseline mã hóa, khóa màn hình, MFA, firewall và patch được áp dụng.
- Recovery key được escrow và thử khôi phục.
- Có pilot ring, SLA patch và cách xử lý exception.
- Conditional access đã chạy report-only trước khi block.
- Lost-device và remote wipe đã diễn tập.
- Offboarding bao gồm account, session, dữ liệu và tài sản vật lý.
- Console MDM có MFA, RBAC, audit và backup cấu hình.
Kết luận
MDM chỉ tạo giá trị khi gắn với vòng đời thiết bị và quy trình con người. Doanh nghiệp nhỏ nên bắt đầu từ inventory, mã hóa, patching và xử lý mất máy, sau đó mới mở rộng conditional access và automation. Một baseline đơn giản được áp dụng nhất quán hiệu quả hơn một console nhiều tính năng nhưng thiết bị không enrollment hoặc không ai xử lý cảnh báo.
Chưa có bình luận. Hãy là người đầu tiên chia sẻ ý kiến.