
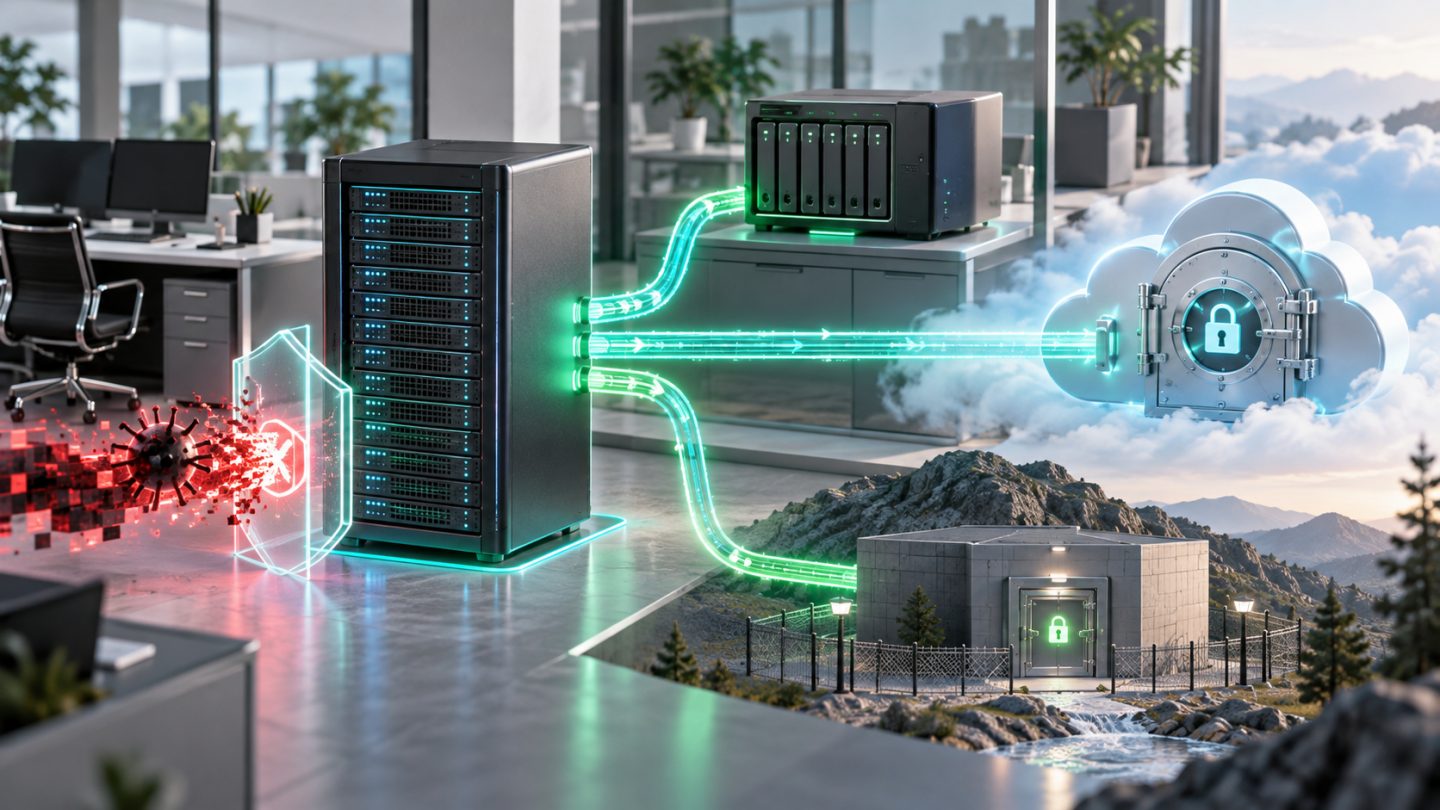
Một bản sao trên NAS hoặc thư mục đồng bộ đám mây chưa phải là chiến lược sao lưu hoàn chỉnh. Khi tài khoản quản trị bị chiếm quyền, ransomware có thể mã hóa dữ liệu gốc, xóa snapshot và phá hủy các bản sao đang kết nối. Mô hình 3-2-1 giúp doanh nghiệp tạo nhiều lớp phục hồi độc lập để một sự cố không thể xóa sạch mọi phương án quay lại.
Quy tắc sao lưu 3-2-1 là gì?
- 3 bản dữ liệu: một bản đang vận hành và ít nhất hai bản sao lưu.
- 2 loại phương tiện hoặc nền tảng: chẳng hạn máy chủ/NAS tại văn phòng và kho lưu trữ đối tượng trên đám mây.
- 1 bản ở ngoài địa điểm: nằm tại khu vực hoặc tài khoản độc lập để sự cố tại văn phòng không ảnh hưởng đồng thời.
Trong bối cảnh ransomware, doanh nghiệp nên mở rộng thành 3-2-1-1-0: có thêm một bản ngoại tuyến hoặc bất biến và hướng tới không có lỗi sau khi kiểm tra tính toàn vẹn. Đây không phải công thức cứng nhắc; mục tiêu là loại bỏ các điểm lỗi chung giữa dữ liệu sản xuất và bản sao.
Đồng bộ không thay thế sao lưu
Dịch vụ đồng bộ giúp tệp mới nhanh chóng xuất hiện trên nhiều thiết bị, nhưng thao tác xóa, mã hóa hoặc ghi đè cũng có thể được đồng bộ. Một hệ thống sao lưu đúng nghĩa cần lưu nhiều phiên bản, có thời hạn giữ riêng và cho phép khôi phục về thời điểm trước sự cố.
| Công cụ | Mục tiêu chính | Rủi ro cần kiểm soát |
|---|---|---|
| Đồng bộ tệp | Làm việc và chia sẻ thuận tiện | Thay đổi xấu lan sang các bản đồng bộ |
| Snapshot | Quay lại nhanh trên cùng hệ thống | Cùng miền quản trị hoặc cùng thiết bị |
| Sao lưu | Khôi phục sau xóa nhầm, hỏng hóc hoặc tấn công | Cần giám sát, bảo vệ và kiểm thử |
| Sao chép dự phòng | Duy trì dịch vụ khi hạ tầng lỗi | Dữ liệu lỗi cũng có thể được sao chép |
Bắt đầu bằng RPO và RTO
RPO là lượng dữ liệu tối đa doanh nghiệp chấp nhận mất, tính theo thời gian. Nếu RPO của hệ thống đơn hàng là 15 phút, sao lưu mỗi đêm rõ ràng không đủ. RTO là thời gian tối đa để đưa dịch vụ hoạt động trở lại.
Không cần đặt mọi hệ thống ở mức cao nhất. Hãy phân tầng: dữ liệu giao dịch có thể cần RPO ngắn và phục hồi trong vài giờ; tài liệu lưu trữ ít thay đổi có thể sao lưu hằng ngày và phục hồi chậm hơn. Quyết định này trực tiếp chi phối chi phí.
Kiến trúc tham khảo cho doanh nghiệp nhỏ
- Bản vận hành: dữ liệu trên máy chủ, máy trạm, SaaS và cơ sở dữ liệu đang sử dụng.
- Bản sao cục bộ: thiết bị sao lưu riêng hoặc NAS, dùng tài khoản riêng và không gắn như ổ đĩa cho mọi nhân viên. Bản này phục vụ khôi phục nhanh.
- Bản sao ngoài địa điểm: kho đám mây hoặc trung tâm dữ liệu khác, bật mã hóa, versioning và chính sách lưu giữ.
- Lớp bất biến hoặc ngoại tuyến: khóa đối tượng trong một khoảng thời gian, vault bất biến hoặc thiết bị chỉ kết nối khi sao lưu rồi tháo ra.
Nếu dùng một nhà cung cấp cho cả sản xuất và sao lưu, nên tách tài khoản, quyền quản trị và thông tin xác thực. Tốt hơn nữa, bản sao quan trọng có thể nằm ở miền quản trị hoặc nhà cung cấp độc lập.
Bảo vệ hệ thống sao lưu khỏi chính kẻ tấn công
- Dùng tài khoản sao lưu riêng, bật MFA và cấp quyền tối thiểu.
- Không tái sử dụng tài khoản quản trị miền cho máy chủ sao lưu.
- Bật tính bất biến, chống xóa hoặc object lock khi nền tảng hỗ trợ.
- Mã hóa dữ liệu khi truyền và khi lưu; bảo quản khóa khôi phục tách biệt.
- Vá lỗi máy chủ sao lưu và hạn chế cổng quản trị khỏi mạng người dùng.
- Cảnh báo khi tác vụ thất bại, dung lượng tăng bất thường hoặc có yêu cầu xóa hàng loạt.
Thiết kế lịch và thời hạn lưu giữ
Một lịch đơn giản có thể gồm bản tăng dần hằng ngày, bản đầy đủ hằng tuần và điểm phục hồi hằng tháng. Tuy nhiên, lịch phải xuất phát từ RPO, tốc độ thay đổi dữ liệu và thời gian ransomware có thể ẩn mình trước khi bị phát hiện.
Giữ nhiều phiên bản ở các mốc khác nhau giúp tránh tình huống tất cả bản gần nhất đều đã chứa dữ liệu hỏng. Đồng thời cần chính sách xóa hợp pháp, tránh lưu dữ liệu cá nhân vô thời hạn chỉ vì “có thể sẽ cần”.
Kiểm thử khôi phục: bước thường bị bỏ quên
Tác vụ báo “thành công” không chứng minh doanh nghiệp có thể phục hồi. Mỗi quý hoặc theo mức độ quan trọng, hãy chọn mẫu tệp, cơ sở dữ liệu và một máy ảo để khôi phục vào môi trường cô lập. Đo thời gian thực tế và đối chiếu với RTO.
- Xác minh tệp có thể đọc và cơ sở dữ liệu khởi động được.
- Quét mã độc trước khi đưa dữ liệu trở lại sản xuất.
- Kiểm tra ứng dụng, quyền truy cập và các hệ thống phụ thuộc.
- Ghi nhận ai có quyền kích hoạt khôi phục và ai phê duyệt.
- Cập nhật hướng dẫn sau mỗi lần diễn tập hoặc thay đổi hạ tầng.
Kế hoạch triển khai trong 30 ngày
| Giai đoạn | Việc cần làm |
|---|---|
| Ngày 1-7 | Lập danh mục dữ liệu, chủ sở hữu, phụ thuộc; xác định RPO/RTO và thứ tự phục hồi |
| Ngày 8-14 | Thiết lập bản sao cục bộ và ngoài địa điểm; tách tài khoản quản trị |
| Ngày 15-21 | Bật mã hóa, MFA, bất biến, cảnh báo và chính sách lưu giữ |
| Ngày 22-30 | Khôi phục thử, đo thời gian, sửa runbook và phân công trách nhiệm |
Kết luận
Sao lưu 3-2-1 không chỉ là mua thêm dung lượng. Đó là thiết kế các bản sao độc lập, bảo vệ chúng khỏi cùng thông tin xác thực và thường xuyên chứng minh rằng dữ liệu có thể phục hồi. Một giải pháp vừa phải nhưng được kiểm thử đều đặn có giá trị hơn hệ thống đắt tiền chưa từng diễn tập.
Chưa có bình luận. Hãy là người đầu tiên chia sẻ ý kiến.